Services — 04
Cybersécurité
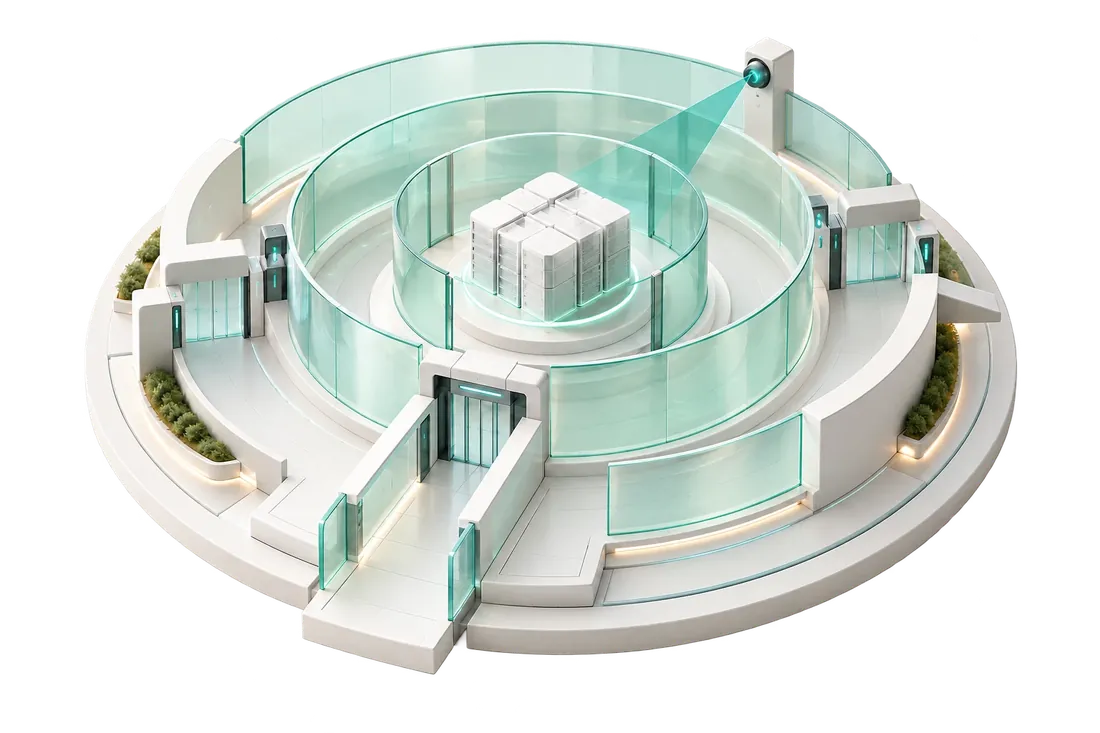
Une posture de sécurité intégrée au système d'exploitation dès le premier jour — et non rattrapée par un audit après le lancement.
Offres
Ce que nous livrons
- Évaluation de sécurité et tests d'intrusion
- Posture de sécurité infonuagique (AWS/Azure)
- Préparation à la conformité — SOC 2, ISO 27001, RGPD, LPRPDE / Loi 25
- SDLC sécurisé et DevSecOps
Preuve
Livré avec des partenaires certifiés lorsque la profondeur l'exige ; appliqué chaque jour sur les plateformes que nous opérons.
Modèles de collaboration
- Construction à périmètre fixe — Tarifé après la découverte, facturé par jalons.
- Opération — Opération mensuelle de la plateforme, support et améliorations — le modèle des clients Sceniq et UltimateDZM.
- Équipe dédiée — Déploiement de ressources, mois par mois, préavis de 30 jours.
- Partenariat de studio — Co-construction et co-investissement pour une part de la venture.
En pratique
Un mandat de sécurité, de bout en bout
Étape 1
Portée — règles d'engagement, systèmes visés, contraintes
Étape 2
Évaluer — tests, revue de posture, surface d'attaque
Étape 3
Rapporter — constats classés par gravité, rédigés pour les dirigeants et les ingénieurs
Étape 4
Corriger — correctifs livrés avec votre équipe ou la nôtre
Étape 5
Revérifier — validation que les constats sont résolus
Le processus
Six étapes, un responsable nommé, une démo aux deux semaines.
01
Appel de capacité
La même semaine
02
Découverte
1–2 semaines
03
Architecture
1 semaine
04
Construction
6–16 semaines
05
Lancement et opération
En continu
06
Expansion
Chaque trimestre
Prochaine étape
Bâtissez comme un géant. Bougez comme une startup.
Réservez un appel de capacité de 30 minutes. Nous cartographions où votre entreprise dépend des heures de vos gens — et ce qui fait sauter cette limite.